RGPD hébergement données : guide pratique vidéosurveillance
Un dirigeant découvre souvent le problème trop tard. Les caméras fonctionnent, les images remontent dans l'application, les sauvegardes semblent disponibles, puis une question simple bloque tout le projet de conformité, où sont réellement stockées les vidéos, qui peut les consulter et quelle preuve l'entreprise peut-elle produire ?
Dans une installation de vidéoprotection, le choix d'un hébergeur européen ne suffit pas. La conformité dépend aussi de l'architecture technique, des accès administrateur, du chiffrement, des journaux, de la sous-traitance en chaîne et de la capacité à démontrer que chaque traitement reste limité à sa finalité. Voici la méthode que je recommande aux entreprises françaises qui veulent sécuriser leur hébergement de données vidéo sans se contenter d'un argument commercial.
Table des matières
- Quand l'hébergement des vidéos devient un sujet à risque
- Comprendre le cadre RGPD appliqué aux images de vidéosurveillance
- Responsabilités du responsable de traitement, de l'hébergeur et de l'éditeur
- Durée de conservation des images selon la finalité et le site
- Bien choisir un hébergeur européen conforme aux exigences RGPD
- Contrats, clauses et mentions à exiger de son prestataire
- Checklist opérationnelle pour une vidéosurveillance conforme
Quand l'hébergement des vidéos devient un sujet à risque
Prenons une situation fréquente, présentée ici comme un scénario de travail. Une PME industrielle modernise son système de vidéosurveillance. Les anciennes images étaient conservées sur un enregistreur local, puis le nouveau dispositif ajoute un accès distant, des sauvegardes automatiques et une interface cloud. Tout fonctionne. Le contrat commercial mentionne un service cloud, mais ne précise ni la localisation effective des données, ni celle des sauvegardes, ni les sous-traitants techniques.
Lors d'un audit, le dirigeant apprend que certaines opérations peuvent être réalisées depuis un prestataire situé hors de l'Union européenne et que les vidéos ne sont pas chiffrées de manière suffisamment documentée. Les journaux d'accès existent peut-être, mais personne ne sait précisément qui les consulte, combien de temps ils sont conservés ou comment les exporter. Un projet présenté comme une simple modernisation devient alors une reprise complète de la gouvernance.
Le RGPD s'applique à tout organisme public ou privé qui traite des données personnelles en France. La CNIL rappelle le périmètre du RGPD, y compris le contrôle possible des sous-traitants intervenant dans l'hébergement et la maintenance. Dans le cas d'un traitement vidéo hébergé, l'hébergeur n'est donc pas un acteur invisible placé derrière l'éditeur du logiciel. Il entre directement dans la chaîne de conformité.
Les trois signaux qui doivent arrêter le projet
Une localisation imprécise. Une mention comme « données hébergées en Europe » ne répond pas à toutes les questions. Il faut connaître le pays d'hébergement, le lieu des sauvegardes, l'emplacement des journaux et les lieux depuis lesquels les administrateurs peuvent accéder au système.
Une analyse d'impact absente. La vidéosurveillance peut présenter un risque élevé, notamment dans certains environnements sensibles ou lorsqu'elle s'étend à des zones accessibles au public. L'AIPD doit alors documenter la nécessité du dispositif, ses finalités, les personnes concernées, les risques et les mesures prévues.
Des accès non traçables. Une entreprise doit pouvoir reconstituer les accès aux séquences, aux comptes administrateurs et aux fonctions de recherche. Sans journalisation exploitable, elle ne peut pas établir qui a consulté une image ni vérifier que les accès sont restés proportionnés.
Question à poser avant de signer: où sont les images, qui peut y accéder, par quelle interface, depuis quel pays et pendant combien de temps les traces de ces accès sont-elles conservées ?
Le fil conducteur est simple. Le lieu d'hébergement compte, mais il ne constitue que le premier contrôle. La décision doit porter sur la chaîne complète de traitement, depuis la caméra jusqu'à la suppression des images et des copies de sauvegarde.
Comprendre le cadre RGPD appliqué aux images de vidéosurveillance
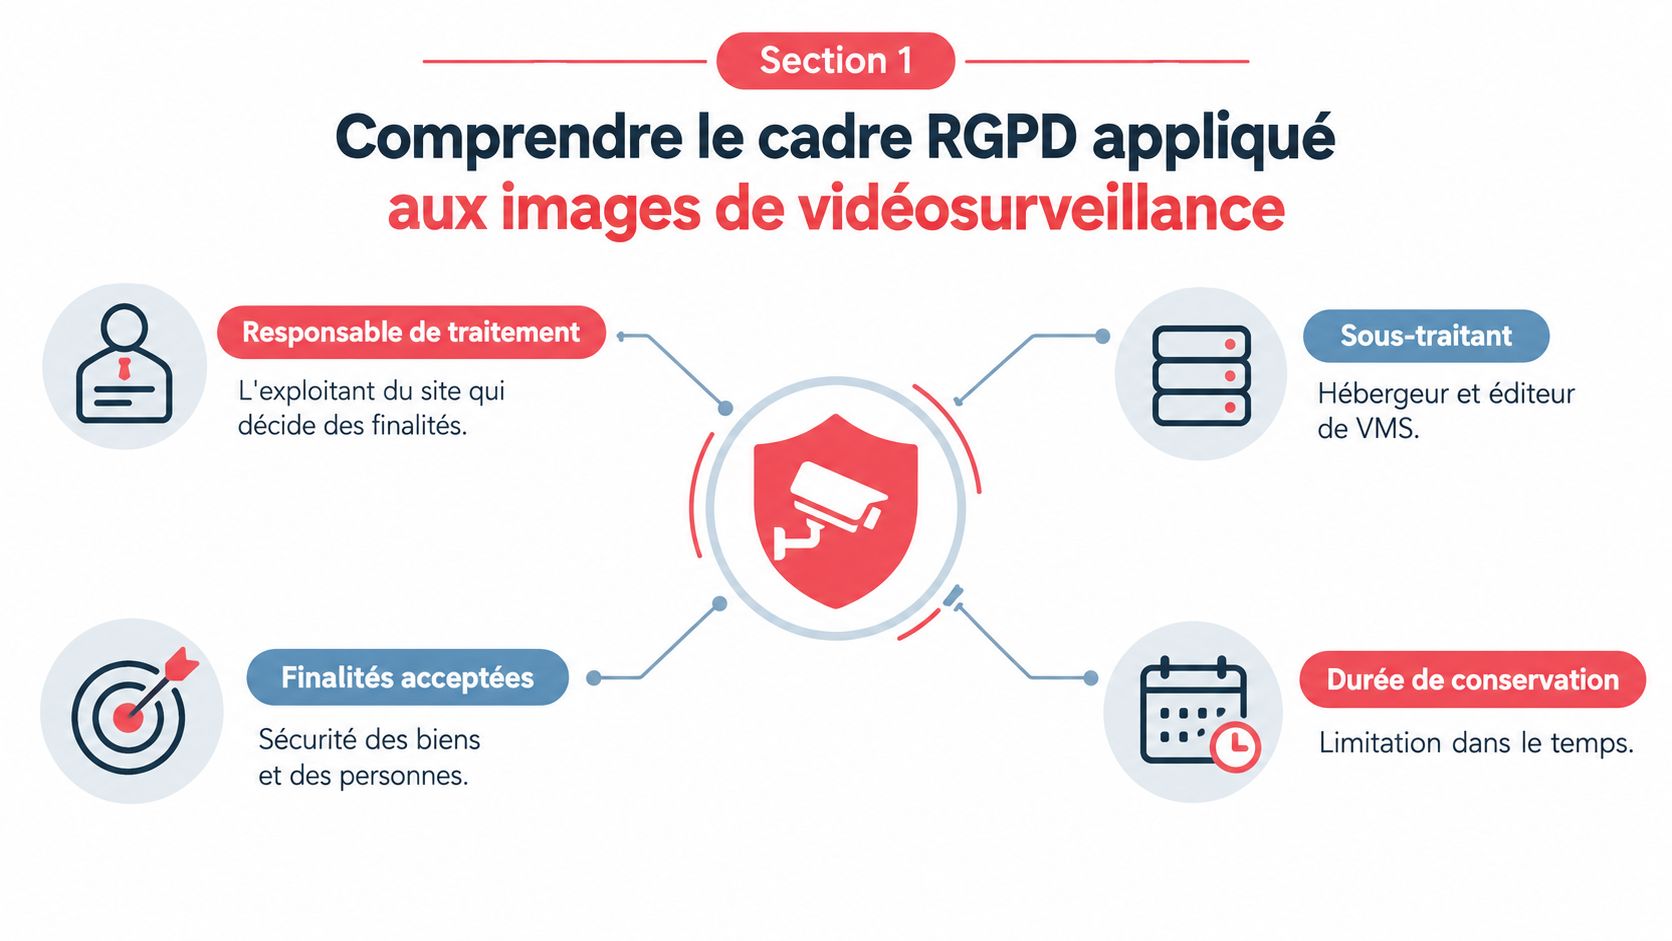
Une installation vidéo devient plus facile à auditer quand chaque acteur et chaque décision sont clairement nommés. L'exploitant du site est généralement le responsable de traitement. Il décide pourquoi les caméras sont installées, quelles zones sont filmées, qui peut consulter les images et combien de temps elles doivent être conservées.
L'hébergeur et l'éditeur du logiciel vidéo agissent généralement comme des sous-traitants lorsqu'ils traitent les flux ou les séquences pour le compte de l'exploitant. Ils ne doivent pas réutiliser les images pour une finalité qui leur serait propre. Le cadre européen prévoit que les données ne peuvent être traitées par le sous-traitant que sur instruction du responsable de traitement, sauf obligation légale contraire. Cette règle doit être traduite en clauses et en réglages techniques, pas seulement reprise dans une politique générale.
Définir la finalité avant de choisir la configuration
La finalité doit être précise. Sécuriser les biens, prévenir certaines atteintes aux personnes, contrôler un accès ou documenter un incident ne justifient pas automatiquement les mêmes caméras, les mêmes angles, les mêmes droits et la même conservation.
Dans une usine, une caméra peut surveiller une zone logistique pour détecter une intrusion. Dans une résidence, elle peut protéger une entrée ou un local commun. Dans un établissement accueillant des personnes vulnérables, les risques liés à la surveillance sont plus élevés et la proportionnalité doit être examinée avec une attention particulière.
La base légale doit aussi être documentée. Pour la sécurité interne, l'intérêt légitime peut être retenu lorsqu'il est justifié et mis en balance avec les droits des personnes. Dans certains établissements soumis à des obligations particulières, une obligation légale peut également intervenir. Le responsable de traitement doit relier cette base légale à la finalité inscrite dans son registre.
AIPD et distinction entre image et biométrie
Une analyse d'impact relative à la protection des données décrit le traitement avant sa mise en œuvre. Elle doit notamment présenter les flux, les catégories de personnes filmées, les finalités, les risques, les mesures de sécurité, les droits d'accès et la politique de conservation. Elle doit aussi expliquer pourquoi le dispositif est nécessaire et pourquoi une solution moins intrusive ne répondrait pas au besoin.
Une image vidéo est une donnée personnelle lorsqu'une personne peut être identifiée directement ou indirectement. Cela ne signifie pas que toute image constitue automatiquement une donnée biométrique. La qualification dépend de l'usage et du procédé utilisé pour identifier ou authentifier une personne. L'ajout d'une recherche intelligente, d'une catégorisation ou d'un rapprochement avec d'autres données doit donc être analysé séparément, avec une finalité et des garanties propres.
Responsabilités du responsable de traitement, de l'hébergeur et de l'éditeur
La responsabilité ne disparaît pas lorsque l'exploitant externalise son infrastructure. Elle se répartit entre les acteurs, mais le responsable de traitement doit conserver une vision d'ensemble. C'est lui qui doit savoir quelles caméras sont actives, quelles images sont envoyées vers le cloud, quelles fonctions sont activées et quels prestataires interviennent dans la chaîne.
L'éditeur du VMS fournit les fonctions d'enregistrement, de consultation, de recherche et d'administration. Il doit documenter les mécanismes de contrôle d'accès, le fonctionnement des comptes, les options de chiffrement et la production des journaux. L'hébergeur, lui, prend en charge une partie de l'infrastructure, des stockages, des sauvegardes et parfois des journaux techniques. Ces deux rôles peuvent être assumés par des sociétés différentes ou réunis dans une même offre. Le contrat doit le dire clairement.
Ce que chaque acteur doit pouvoir démontrer
L'exploitant doit conserver la preuve de ses décisions. Cela comprend la finalité, la base légale, l'information des personnes, la configuration des caméras, les habilitations, la durée de conservation et l'analyse d'impact lorsqu'elle est nécessaire.
L'éditeur doit expliquer comment son logiciel limite les accès et protège les opérations sensibles. Une simple connexion par identifiant ne suffit pas à décrire une gouvernance complète. Il faut savoir si les profils sont séparés, si les comptes administrateurs sont individualisés, si les recherches sont journalisées et si les exports peuvent être contrôlés.
L'hébergeur doit fournir une information exploitable sur les lieux de stockage, les sauvegardes, les opérations de maintenance et les sous-traitants ultérieurs. La CNIL consacre des recommandations à la sécurité du cloud, notamment sur la cartographie des services, le chiffrement au repos et en transit, la localisation effective des données et la répartition contractuelle des responsabilités.
| Obligation RGPD | Responsable de traitement, exploitant | Éditeur de logiciel VMS | Hébergeur |
|---|---|---|---|
| Définir la finalité | Décide pourquoi les caméras sont utilisées | Paramètre les fonctions selon les instructions reçues | Ne traite pas les images pour une finalité propre |
| Gérer les accès | Valide les profils et les habilitations | Implémente les rôles, restrictions et journaux | Protège les accès à l'infrastructure et aux consoles |
| Protéger les données | Choisit des mesures adaptées au risque | Documente le chiffrement et la sécurité du logiciel | Sécurise le stockage, les sauvegardes et les flux |
| Encadrer la sous-traitance | Autorise et inventorie les intervenants | Déclare ses sous-traitants techniques | Identifie ses sous-traitants ultérieurs |
| Répondre à un audit | Coordonne les preuves et les décisions | Fournit les éléments logiciels demandés | Fournit les éléments d'infrastructure et de localisation |
| Gérer la fin du service | Demande la restitution ou la suppression | Permet l'export et la suppression selon le contrat | Supprime les copies et confirme l'opération |
Dans une copropriété, par exemple, le syndic, le syndicat des copropriétaires, l'intégrateur, l'éditeur et l'hébergeur peuvent intervenir à des niveaux différents. Une solution de vidéoprotection pour copropriété doit donc être évaluée avec la même rigueur qu'une installation industrielle ou commerciale.
Règle de gouvernance: si personne ne peut dessiner le parcours d'une image, personne ne peut sérieusement prouver que son traitement est maîtrisé.
Le registre des traitements doit reprendre cette cartographie. Il faut y faire apparaître les flux, les finalités, les catégories de données, les destinataires, les mesures de sécurité et les prestataires. Une cartographie obsolète rend les clauses contractuelles difficiles à vérifier et fragilise toute réponse à une demande de la CNIL.
Durée de conservation des images selon la finalité et le site
La capacité technique d'un enregistreur ou d'un cloud ne fixe pas la durée légale de conservation. La durée doit découler de la finalité, du contexte du site et du risque pour les personnes. Une plateforme qui permet de conserver très longtemps les séquences ne doit pas être configurée ainsi par défaut.
La CNIL indique que les images peuvent, en pratique, être limitées à quelques jours lorsqu'aucune anomalie n'est constatée. Elle rappelle aussi, dans sa recommandation consacrée à la vidéosurveillance dans les chambres d'Ehpad, que les traitements à risque élevé nécessitent une analyse d'impact et un encadrement strict de la sécurité et de la confidentialité. La recommandation de la CNIL sur les chambres d'Ehpad doit être lue avant tout déploiement dans un environnement de ce type.
Trois situations à distinguer
Pour une installation courante, l'exploitant doit définir une durée cohérente avec la prévention des incidents et organiser une purge automatique. Il ne doit pas conserver les images simplement parce que l'espace de stockage le permet. La durée retenue, son point de départ et sa justification doivent figurer dans le registre.
Sur un site accueillant des personnes vulnérables, la prudence doit être renforcée. Une caméra en chambre, dans un espace de soins ou dans un établissement scolaire soulève des enjeux particuliers de dignité, de confidentialité et de proportionnalité. Le responsable doit examiner la nécessité du dispositif, restreindre les consultations et documenter les mesures de protection.
Une conservation plus longue peut être envisagée lorsqu'un incident est isolé, lorsqu'une autorité demande la préservation d'images ou lorsqu'un dispositif expérimental fait l'objet d'un encadrement spécifique. La CNIL a rendu en mars 2026 une délibération relative à un dispositif expérimental de vidéosurveillance, dans lequel une conservation d'un an était envisagée, avec une consultation limitée à un mois pour certaines finalités de police administrative. Cette délibération de la CNIL publiée en 2026 ne doit pas être transformée en règle générale applicable à toutes les installations.
| Type de site ou finalité | Durée maximale | Point de départ | Mention obligatoire |
|---|---|---|---|
| Sécurité courante d'un site | Durée justifiée par la finalité, sans conservation automatique prolongée | Enregistrement | Finalité, durée retenue et modalités de purge |
| Site accueillant un public vulnérable | Durée strictement proportionnée au risque et au besoin démontré | Enregistrement, avec restriction des consultations | Finalité, garanties de confidentialité et information des personnes |
| Incident ou demande d'une autorité | Durée liée à l'incident ou à la procédure concernée | Identification de l'incident ou demande formalisée | Motif du dépassement et personne l'ayant autorisé |
| Dispositif expérimental avec analyse avancée | Durée définie par le cadre applicable et documentée dans l'AIPD | Selon la finalité expérimentale | Finalité, périmètre de consultation et garanties spécifiques |
Le contrat doit imposer une purge automatique vérifiable. Demandez un relevé de configuration, un journal des suppressions et une confirmation du traitement des sauvegardes. Une suppression visible dans l'interface ne prouve pas forcément que toutes les copies techniques ont été traitées selon la politique définie.
Dans le commerce, les zones filmées, les horaires d'ouverture et la gestion des incidents varient fortement. Une solution de vidéosurveillance pour commerce doit donc être paramétrée à partir de la finalité réelle, et non d'un réglage de conservation choisi par défaut.
Bien choisir un hébergeur européen conforme aux exigences RGPD
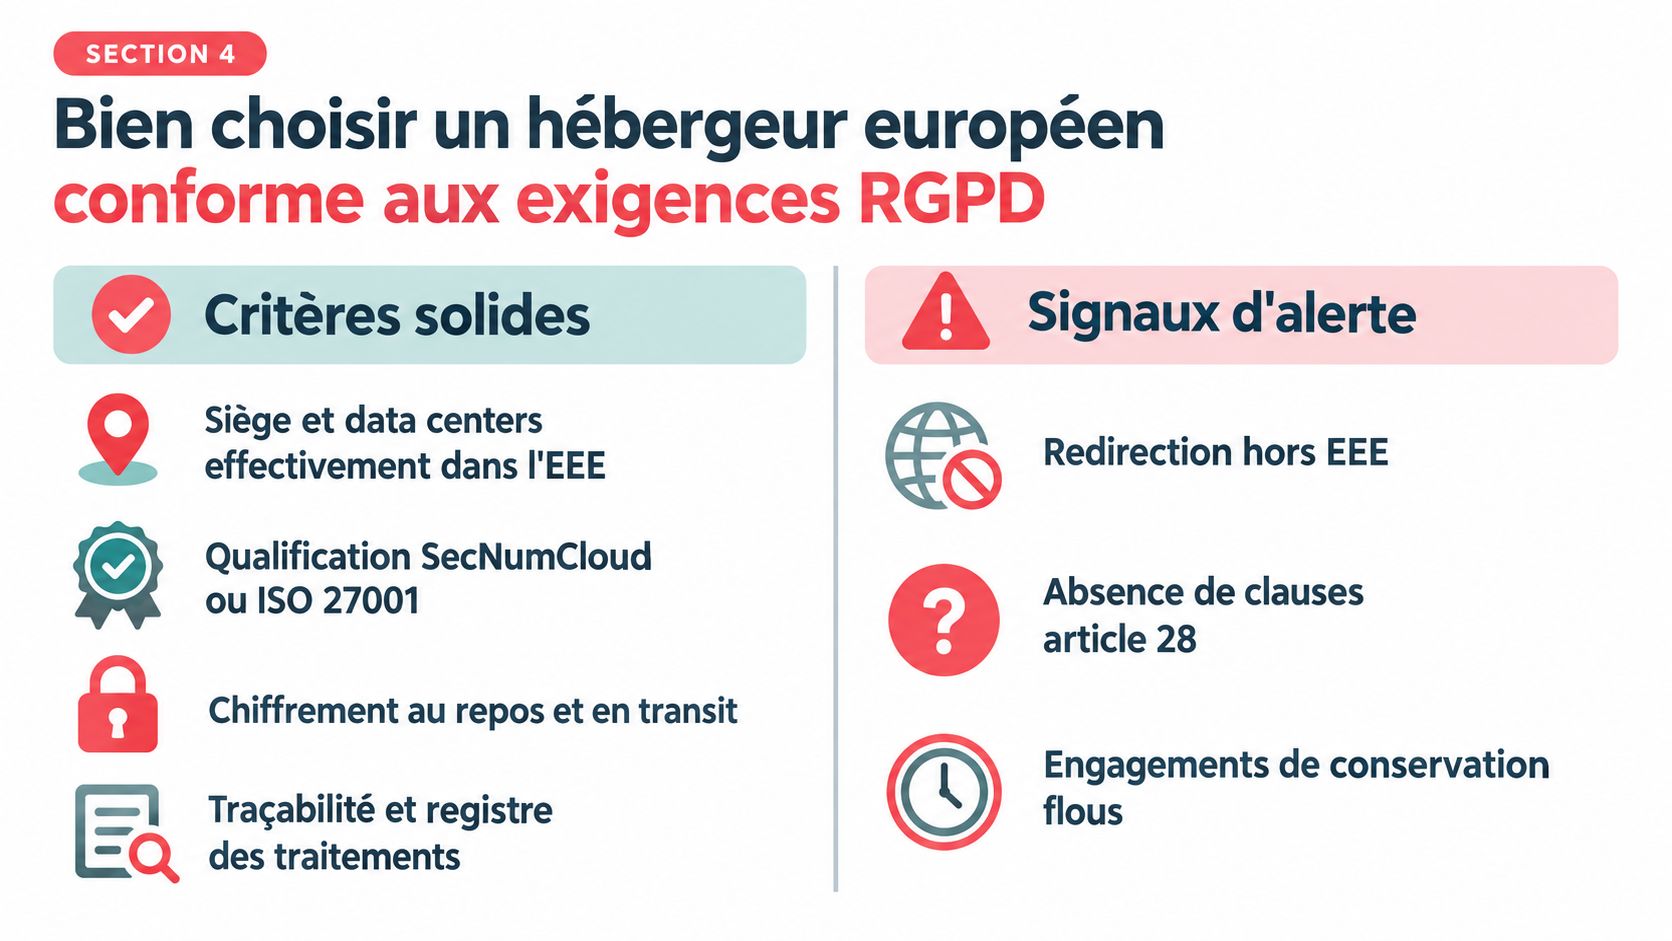
Un hébergeur européen est un bon point de départ, pas une conclusion. Il faut examiner la société qui opère le service, les lieux où les données résident réellement, les sous-traitants qui administrent l'infrastructure et les accès dont ils disposent. Une offre peut annoncer un stockage européen tout en restant floue sur les sauvegardes, les journaux ou les opérations de support.
L'ANSSI recommande de fonder le choix sur une analyse de risques argumentée. Dans les contextes de l'État, elle recommande de privilégier des offres cloud qualifiées SecNumCloud. Les recommandations de l'ANSSI sur l'hébergement cloud soulignent l'importance de la résidence des données, de la chaîne de sous-traitance et du niveau de protection.
Les critères qui méritent une réponse écrite
Localisation effective. Demandez le pays des serveurs principaux, des sauvegardes, des journaux et des environnements de secours. Une réponse commerciale générale n'est pas suffisante.
Gouvernance juridique. Identifiez l'entité qui signe le contrat, le droit applicable et les sociétés susceptibles d'intervenir dans l'exploitation. La résidence physique d'un serveur ne répond pas à elle seule à la question de la maîtrise juridique.
Sécurité technique. Vérifiez le chiffrement des flux et du stockage, la gestion des clés, la séparation des environnements, les contrôles d'accès et la journalisation. Le contrat doit préciser qui possède les clés et qui peut demander un déchiffrement.
Qualification et audit. SecNumCloud ou ISO 27001 peuvent constituer des marqueurs sérieux, mais leur périmètre doit être vérifié. Une certification ne remplace pas l'analyse de votre traitement vidéo ni les clauses qui vous concernent.
Sous-traitance en chaîne. Demandez la liste des sous-traitants ultérieurs et la procédure applicable en cas de changement. Refusez les formulations qui autorisent une sous-traitance illimitée sans information ni possibilité de contrôle.
Continuité et réversibilité. Exigez une description des sauvegardes, des procédures de restauration, des engagements de disponibilité et du format de restitution des images.
OVH et les alternatives européennes
OVH peut servir de référence dans un appel d'offres européen, mais sa présence dans un dossier ne suffit pas à établir la conformité de l'installation complète. Il faut vérifier l'offre exacte, les centres de données retenus, la chaîne technique et le rôle de chaque intervenant.
Scaleway, Outscale et des acteurs français spécialisés peuvent aussi être étudiés. Le bon choix dépend du niveau de risque, des exigences de souveraineté, des fonctions nécessaires et de la capacité du prestataire à fournir des preuves utilisables. Pour des données vidéo sensibles, je recommande de comparer les réponses contractuelles et techniques sur une grille identique, plutôt que de sélectionner un nom connu.
Les questions à poser en appel d'offres sont directes :
- Dans quels pays les vidéos, sauvegardes et journaux sont-ils stockés ?
- Quels sous-traitants ultérieurs interviennent et depuis quels pays leurs équipes administrent-elles le service ?
- Qui détient les clés de chiffrement ?
- Quels accès sont journalisés et quel export de preuve pouvez-vous fournir ?
- Quelle procédure s'applique à une demande d'audit ou à un incident ?
- Comment les données sont-elles restituées et supprimées en fin de contrat ?
Contrats, clauses et mentions à exiger de son prestataire
Un contrat d'hébergement vidéo trop court est un risque opérationnel. Il doit transformer les exigences du RGPD en engagements vérifiables. Si le document se contente d'indiquer que le prestataire « respecte la réglementation applicable », il ne répond pas aux questions qui apparaissent lors d'un incident ou d'un audit.
Les clauses à négocier avant le déploiement
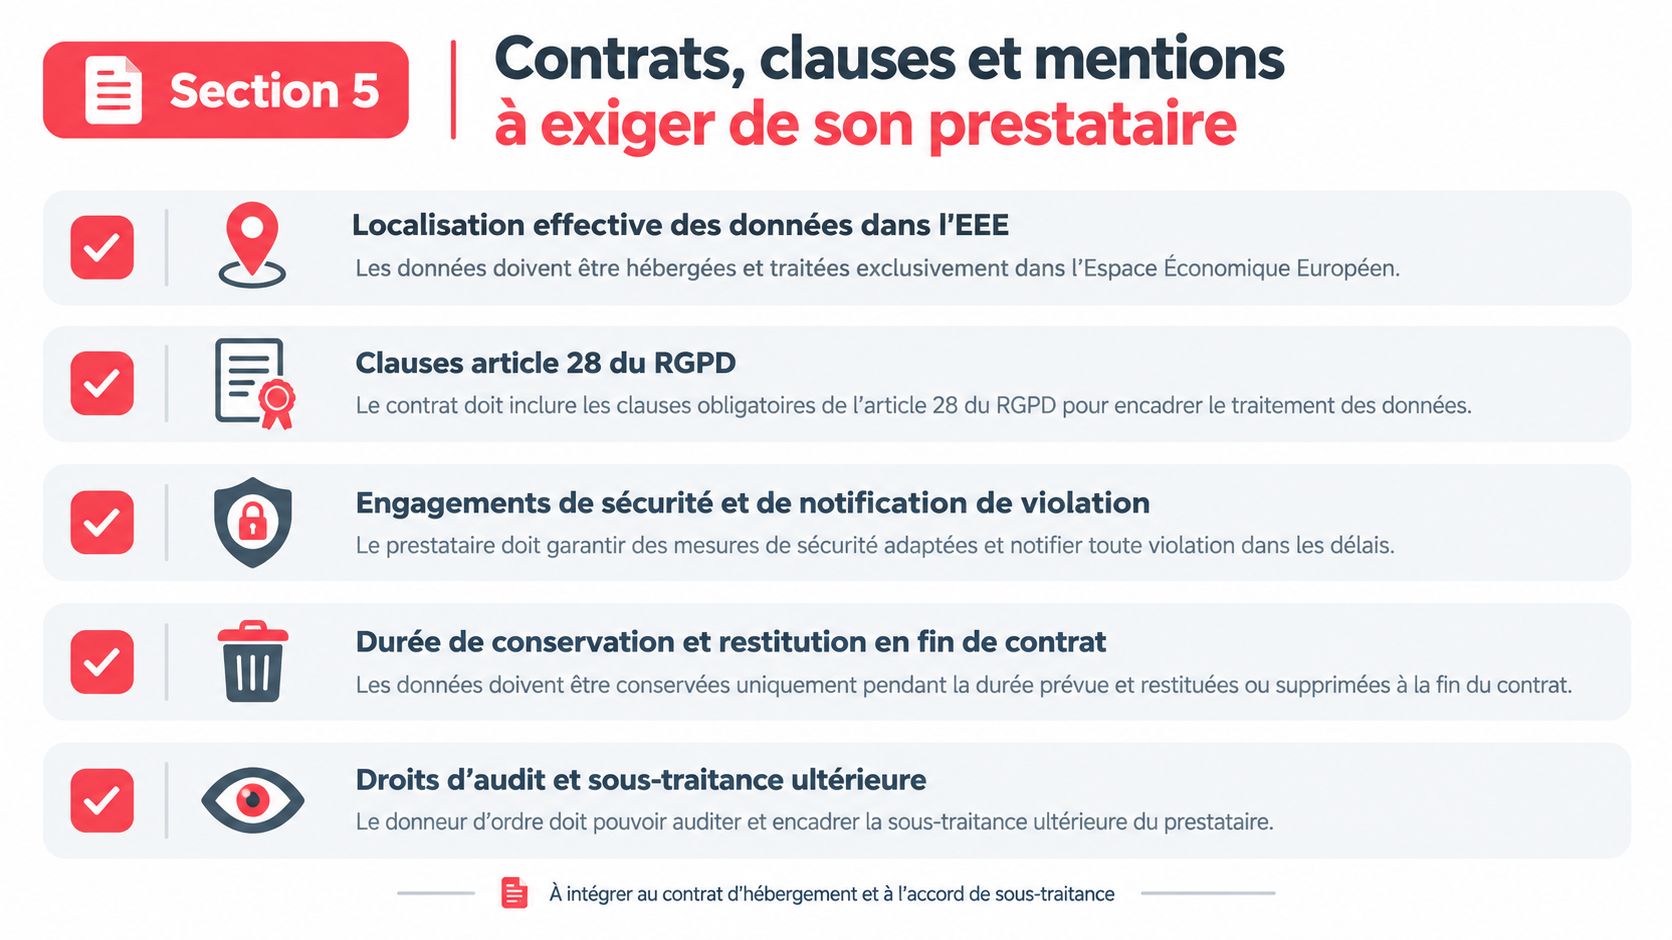
Localisation effective. Le contrat doit identifier les lieux de stockage, de sauvegarde et d'administration. Il doit encadrer tout transfert hors Espace économique européen et prévoir les garanties applicables avant qu'un tel transfert puisse avoir lieu.
Instructions et finalités. Le prestataire ne doit traiter les images que selon les instructions documentées de l'exploitant. Les fonctions d'analyse, de recherche ou d'export doivent être rattachées à une finalité déterminée.
Journaux d'accès. Exigez la journalisation des connexions, des consultations, des exports, des changements de droits et des opérations administrateur. Le contrat doit préciser le contenu des journaux, leur protection, leur accès et leur durée de conservation.
Chiffrement et clés. La clause doit distinguer le chiffrement en transit et le chiffrement au repos. Elle doit aussi identifier la personne qui gère les clés, les conditions d'accès exceptionnel et les preuves disponibles en cas d'audit.
Notification des violations. Le contrat doit prévoir une alerte rapide, un contenu minimal et un interlocuteur joignable. La procédure doit permettre au responsable de traitement d'évaluer l'incident et de remplir ses propres obligations dans les délais applicables.
Sous-traitants ultérieurs. Demandez une liste à jour et une procédure d'information préalable ou d'opposition lorsque le cadre contractuel le prévoit. Une chaîne invisible rend impossible l'évaluation réelle du risque.
Réversibilité et suppression. Prévoyez la restitution des séquences dans un format exploitable, l'assistance à la migration et la suppression certifiée des copies en fin de contrat. La suppression doit couvrir les environnements actifs et les sauvegardes selon la politique convenue.
Relier le contrat à la preuve de conformité
Ces clauses ne doivent pas rester dans un dossier juridique. Reportez-les dans le registre des traitements, l'AIPD lorsqu'elle est requise et la procédure de gestion des incidents. Testez ensuite les accès et les exports, car une obligation impossible à vérifier n'aide pas le dirigeant en cas de contrôle.
Les documents publics d'un prestataire peuvent fournir un premier niveau d'information, comme les mentions légales de RacePlan, mais ils ne remplacent pas un accord de sous-traitance adapté à vos flux vidéo. Le contrat doit porter sur votre traitement, vos catégories de personnes filmées et votre architecture.
Dans une consultation technique, la CT300, caméra Bi Spectrael, Thermique et Standard optique peut être mentionnée comme équipement dans le périmètre à cartographier. Le produit ne change pas la responsabilité du responsable de traitement, ni les exigences applicables à l'hébergement des images.
Exigence pratique: faites signer les clauses avant l'installation, puis vérifiez leur traduction dans les réglages du VMS et de l'infrastructure.
Checklist opérationnelle pour une vidéosurveillance conforme
Commencez par les flux, pas par le contrat. Listez chaque caméra, chaque enregistreur, chaque application, chaque accès distant, chaque sauvegarde et chaque prestataire. Cette cartographie révèle souvent des flux oubliés, notamment une application mobile, un compte d'intégrateur ou un espace de maintenance.
Hébergement
- Localiser les données. Demandez les pays de stockage des vidéos, sauvegardes et journaux.
- Identifier les intervenants. Documentez l'éditeur, l'hébergeur et les sous-traitants ultérieurs.
- Vérifier le contrat. Contrôlez les instructions, la localisation, le chiffrement, l'audit et la réversibilité.
- Conserver les preuves. Archivez les réponses du prestataire, les annexes techniques et les attestations pertinentes.
Durée et finalité
- Relier chaque caméra à une finalité. Une caméra sans justification précise doit être réévaluée.
- Contrôler la purge. Vérifiez la durée configurée, les sauvegardes et le fonctionnement de la suppression automatique.
- Documenter les exceptions. Tout incident ou toute conservation étendue doit avoir un motif, une autorisation et une trace.
- Informer les personnes. L'affichage doit correspondre au traitement réellement mis en œuvre.
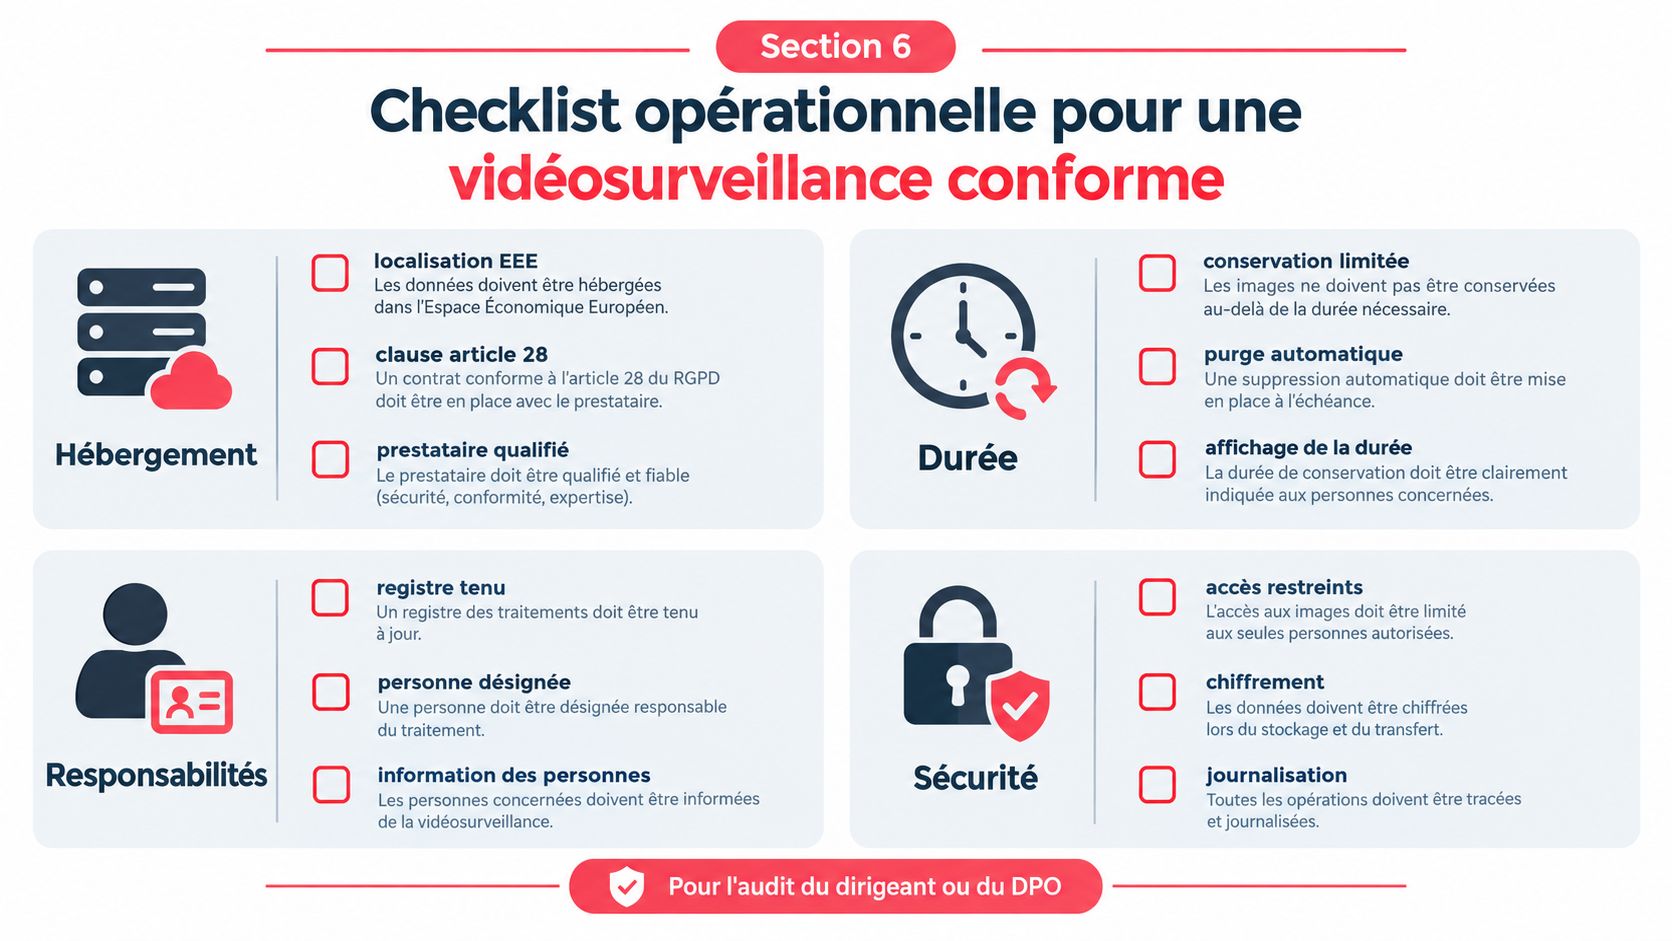
Responsabilités et sécurité
Désignez la personne qui valide les habilitations et celle qui répond aux demandes d'accès. Vérifiez que les comptes sont individuels, que les droits sont limités et que les accès administrateur sont journalisés. Contrôlez aussi que le chiffrement est activé au repos et en transit, avec une gestion des clés clairement attribuée.
Pour un site à risque élevé, prévoyez une revue rapprochée de la cartographie, des contrats, des habilitations, des journaux et de la purge. Pour les autres installations, une revue périodique doit au minimum intervenir après toute évolution du VMS, de l'hébergeur, des caméras ou des finalités. L'objectif n'est pas de produire un classeur théorique, mais de maintenir une preuve à jour.
Les équipes qui doivent auditer ou exploiter une installation peuvent compléter cette démarche avec les formations dédiées à la vidéoprotection, en veillant à adapter les procédures aux contraintes propres au site et à son public.
Vizeo accompagne les projets de vidéoprotection depuis l'étude et le dimensionnement jusqu'au paramétrage, à la mise en service et à la formation, avec des solutions logicielles et des enregistreurs conçus pour encadrer l'accès et la conservation des flux. Consultez Vizeo pour faire examiner votre architecture d'hébergement, vos responsabilités contractuelles et les réglages à vérifier avant le prochain audit.