Protection des données rgpd : guide complet 2026
Une caméra installée pour protéger l'entrée d'une mairie, d'une école ou d'un entrepôt peut devenir un problème de conformité sans qu'aucun nouveau matériel ne soit ajouté. Un réglage d'enregistrement continu, un compte administrateur partagé ou une sauvegarde activée chez un prestataire mal identifié suffisent à modifier le niveau de risque.
La protection des données RGPD ne se résume donc pas à apposer un panneau à l'entrée du site. Elle concerne la finalité du dispositif, les personnes qui accèdent aux images, la durée de conservation, l'hébergement, les contrats et la capacité à démontrer que chaque choix est proportionné. Voici comment traduire ces exigences en décisions techniques et organisationnelles concrètes.
Table des matières
- Quand une caméra déclenche le RGPD sans qu'on s'en aperçoive
- Les cinq principes RGPD à appliquer à la vidéoprotection
- Qui est responsable des images entre fabricant, installateur et exploitant
- Régler la durée de conservation sans dépasser le cadre légal
- Mesures techniques et organisationnelles attendues par la CNIL
- Hébergement des vidéos en Europe et choix d'un prestataire OVH
- Contrats, clauses et responsabilités à formaliser
- Plan d'action en trois mois pour mettre son déploiement en ordre
Quand une caméra déclenche le RGPD sans qu'on s'en aperçoive
Après un audit, le directeur des systèmes d'information d'une collectivité consulte la configuration d'un équipement installé pour surveiller une entrée. La caméra enregistre finalement en continu, son angle couvre une partie du trottoir et le compte générique « administrateur » est encore actif. Les séquences sont aussi synchronisées vers un service cloud dont le contrat ne précise ni la localisation des données ni les conditions d'accès.
Aucun de ces réglages n'est forcément apparu lors de la mise en service. Un installateur a pu conserver une configuration pratique pour la maintenance, un logiciel a pu appliquer une durée par défaut et un prestataire a pu activer une sauvegarde distante pour faciliter le support. Pourtant, la responsabilité du traitement reste une question concrète. Qui a décidé de filmer cette zone ? Qui peut consulter les images ? Pourquoi les conserver aussi longtemps ? Où sont-elles stockées ?
Le RGPD s'inscrit en France dans une histoire juridique plus ancienne. La loi « Informatique et libertés » date du 6 janvier 1978, le RGPD a été adopté au niveau européen en 2016 et il est devenu applicable le 25 mai 2018. La loi française du 20 juin 2018 a adapté le droit national, avant l'entrée en vigueur de la nouvelle version de la loi « Informatique et libertés » le 1er juin 2019. Cette articulation est rappelée dans l'historique de la protection des données présenté par Vie publique.
Règle de terrain : une caméra n'est pas conforme parce qu'elle fonctionne. Elle doit fonctionner dans un cadre documenté, sécurisé et proportionné.
Pour un syndic, le traitement d'un hall d'immeuble ne se gère pas exactement comme celui d'une voie publique. Les contraintes d'une solution de vidéoprotection pour copropriété doivent être reliées à la finalité réelle, aux personnes filmées et aux accès accordés au prestataire. La suite de ce guide relie ces questions à des choix vérifiables, depuis la boucle d'enregistrement jusqu'aux clauses contractuelles.
Les cinq principes RGPD à appliquer à la vidéoprotection
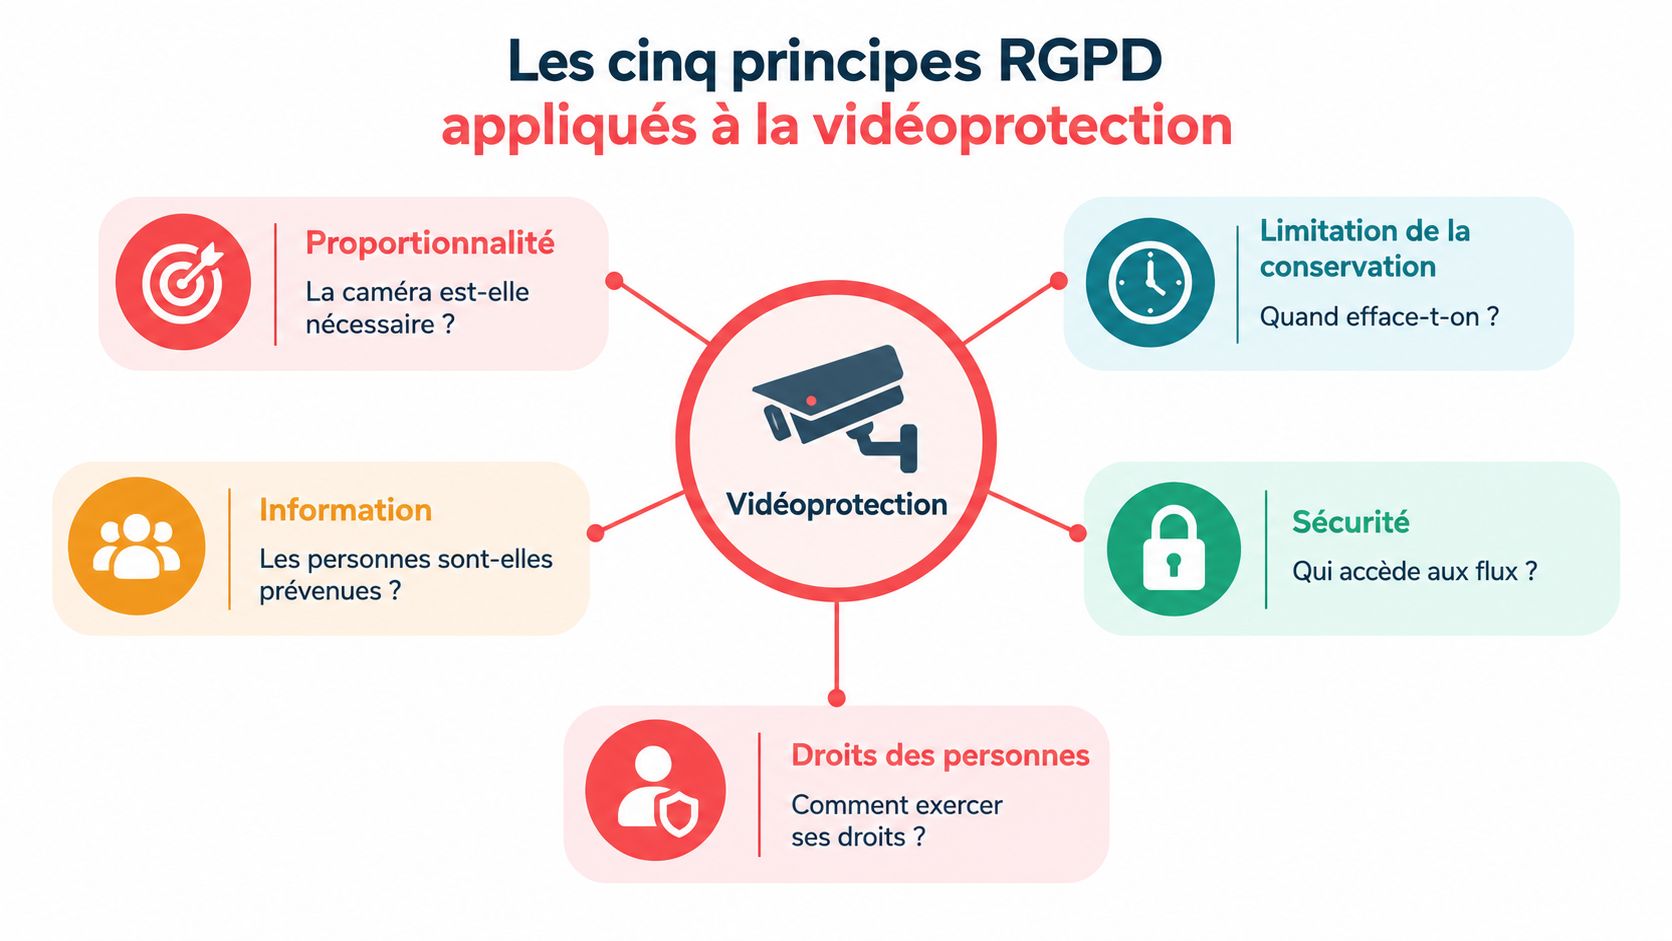
La meilleure façon d'expliquer le RGPD à un élu ou à un responsable technique consiste à remplacer les articles juridiques par cinq questions de pilotage. Chaque réponse doit pouvoir être retrouvée dans un registre, une configuration ou une procédure.
Pourquoi cette caméra filme-t-elle
La finalité doit être précise. Sécuriser une porte d'accès, prévenir des intrusions ou documenter un incident ne justifie pas automatiquement de filmer les postes de travail, les logements voisins ou la voie publique dans son ensemble. Le responsable doit pouvoir expliquer le besoin avec la même précision qu'il utiliserait dans une délibération ou un dossier de marché.
La minimisation traduit cette finalité en réglages. Il faut réduire l'angle, masquer les fenêtres voisines, limiter les zones privées, choisir une résolution adaptée et désactiver les fonctions inutiles. Une caméra orientée vers une entrée n'a pas besoin de capturer une salle entière ou une zone de repos.
Quand les images doivent-elles disparaître
La durée de conservation n'est pas une valeur choisie parce que le disque disponible le permet. Elle dépend de la capacité à vérifier un événement et de l'autorisation applicable au site. Une horloge programmable est une bonne analogie : elle évite que l'enregistrement continue simplement parce que personne n'a pensé à l'arrêter.
L’information joue un rôle tout aussi pratique. Les personnes doivent savoir qu'elles sont filmées, pourquoi le dispositif existe et comment exercer leurs droits, selon les règles applicables. Un panneau visible ne remplace pas une information complète, mais il constitue souvent le premier niveau de transparence.
Qui peut voir et prouver
La sécurité ressemble à un trousseau de clés. Chaque utilisateur doit disposer de la clé correspondant à son rôle, et le responsable doit savoir quand elle a été utilisée. Les comptes nominatifs, les habilitations différenciées et les journaux d'accès rendent les consultations contrôlables.
Enfin, l’accountability, ou responsabilité démontrable, transforme les bonnes intentions en preuves. Le registre des traitements, l'analyse d'impact lorsque le risque l'exige, les procédures d'export et les décisions de paramétrage doivent rester à jour.
Le choix d'un équipement, comme la CA50HD, caméra tube Full Color avec IR, PoE et focale varifocale motorisée de 4,5 à 8 mm, ne dispense pas de ces arbitrages. Le matériel fournit des capacités. L'exploitant doit décider lesquelles sont nécessaires, les documenter et les régler avec retenue.
Qui est responsable des images entre fabricant, installateur et exploitant
La responsabilité ne suit pas toujours la facture. Elle suit le rôle réellement joué dans le traitement des images. L'exploitant du site, par exemple une collectivité, une entreprise ou un syndic, détermine généralement pourquoi les images sont collectées et comment elles sont utilisées. Il agit alors comme responsable du traitement.
Le fabricant fournit d'abord un équipement ou un logiciel. S'il n'accède jamais aux flux, il n'a pas le même rôle qu'un éditeur qui supervise les images, conserve des journaux ou intervient à distance. L'installateur peut être un sous-traitant lorsqu'il configure, maintient ou héberge le système selon les instructions du client. Il peut cependant prendre une place différente s'il décide lui-même des finalités ou réutilise les images pour ses propres besoins.
| Acteur | Qualité RGPD typique | Responsabilités clés |
|---|---|---|
| Exploitant des images | Responsable du traitement | Définir la finalité, choisir la durée, informer les personnes, gérer les droits, documenter les décisions |
| Installateur | Sous-traitant selon la mission | Installer, paramétrer, sécuriser les accès, respecter les instructions, signaler les incidents, restituer ou supprimer les données |
| Fabricant ou éditeur | Fournisseur, ou sous-traitant s'il accède aux flux | Sécuriser le produit, documenter ses fonctions, encadrer l'assistance, préciser les accès techniques et les sous-traitants |
Le contrat doit suivre le scénario réel
Un contrat générique qui mentionne seulement « maintenance vidéo » ne suffit pas. Il faut préciser si le prestataire peut voir les flux en direct, télécharger une séquence, accéder au NVR, administrer le cloud ou créer un compte de support. Chaque permission doit correspondre à une tâche définie.
Le dossier doit aussi répartir les actions. L'exploitant valide la finalité et la durée. L'installateur applique la configuration. Le fournisseur corrige les vulnérabilités et décrit les fonctions d'analyse. Une matrice des rôles évite que chacun suppose que l'autre s'occupe des accès, des exports ou des suppressions.
L’analyse d'impact relative à la protection des données, ou AIPD, devient déterminante lorsque le dispositif peut présenter un risque élevé, notamment en cas de surveillance systématique à grande échelle d'une zone accessible au public. Une fonction d'analyse d'événements ne doit donc pas être activée uniquement parce qu'elle est disponible. Il faut examiner le lieu, la finalité, les personnes concernées, les faux positifs, la supervision humaine et les conséquences d'une alerte.
Régler la durée de conservation sans dépasser le cadre légal
Un incident signalé plusieurs jours après les faits ne justifie pas automatiquement un mois d'archives. La durée doit répondre à la finalité annoncée et aux délais réels de vérification. La fiche de la CNIL sur la vidéoprotection indique que quelques jours suffisent généralement pour vérifier un incident. Pour un dispositif soumis au Code de la sécurité intérieure, la durée autorisée ne peut en principe pas dépasser un mois.
Ces repères ne remplacent pas une décision documentée. Une mairie ne devrait pas choisir un mois parce que le NVR ou le cloud dispose de cette capacité. Elle doit pouvoir expliquer pourquoi une période plus courte ne permettrait pas de détecter, vérifier ou traiter les événements recherchés.
Relier chaque durée à une action
Pour les flux courants, le système peut fonctionner comme une boucle : les nouvelles images remplacent automatiquement les anciennes à l'échéance. L'opérateur n'a alors pas à supprimer manuellement chaque séquence. Dès qu'un incident est signalé, il extrait uniquement le passage utile, indique le motif, l'horodatage et le destinataire, puis le place dans un espace protégé contre l'écrasement.
| Finalité | Durée maximale à retenir | Base légale ou repère |
|---|---|---|
| Vérification courante d'un incident | Quelques jours suffisent généralement, à ajuster selon le besoin démontré | Repère présenté dans la fiche CNIL sur la vidéoprotection |
| Vidéoprotection relevant du Code de la sécurité intérieure | En principe, pas plus d'un mois | Règle rappelée dans la fiche CNIL sur la vidéoprotection |
| Séquence nécessaire à une procédure | Conservation ciblée après extraction et consignation | À encadrer selon la procédure concernée |
Une réquisition ou une procédure porte sur une séquence identifiée, pas sur l'ensemble des images du système. Elle peut justifier le maintien d'un extrait précis, sans transformer les enregistrements courants en archive permanente. Le journal des extractions doit préciser le motif, l'utilisateur, la date, le destinataire et la règle de suppression applicable après la procédure.
La décision doit aussi préciser qui agit. L'exploitant valide la durée et sa finalité. L'installateur configure l'écrasement automatique et vérifie son fonctionnement. Le fournisseur documente les options de stockage et les mécanismes de suppression. Cette répartition évite qu'une durée trop longue reste active par simple défaut de configuration.
Décision à consigner : une durée choisie parce que le stockage est disponible repose sur une contrainte technique. Une durée reliée à une finalité documentée et à une action précise peut être expliquée, contrôlée et défendue.
Mesures techniques et organisationnelles attendues par la CNIL
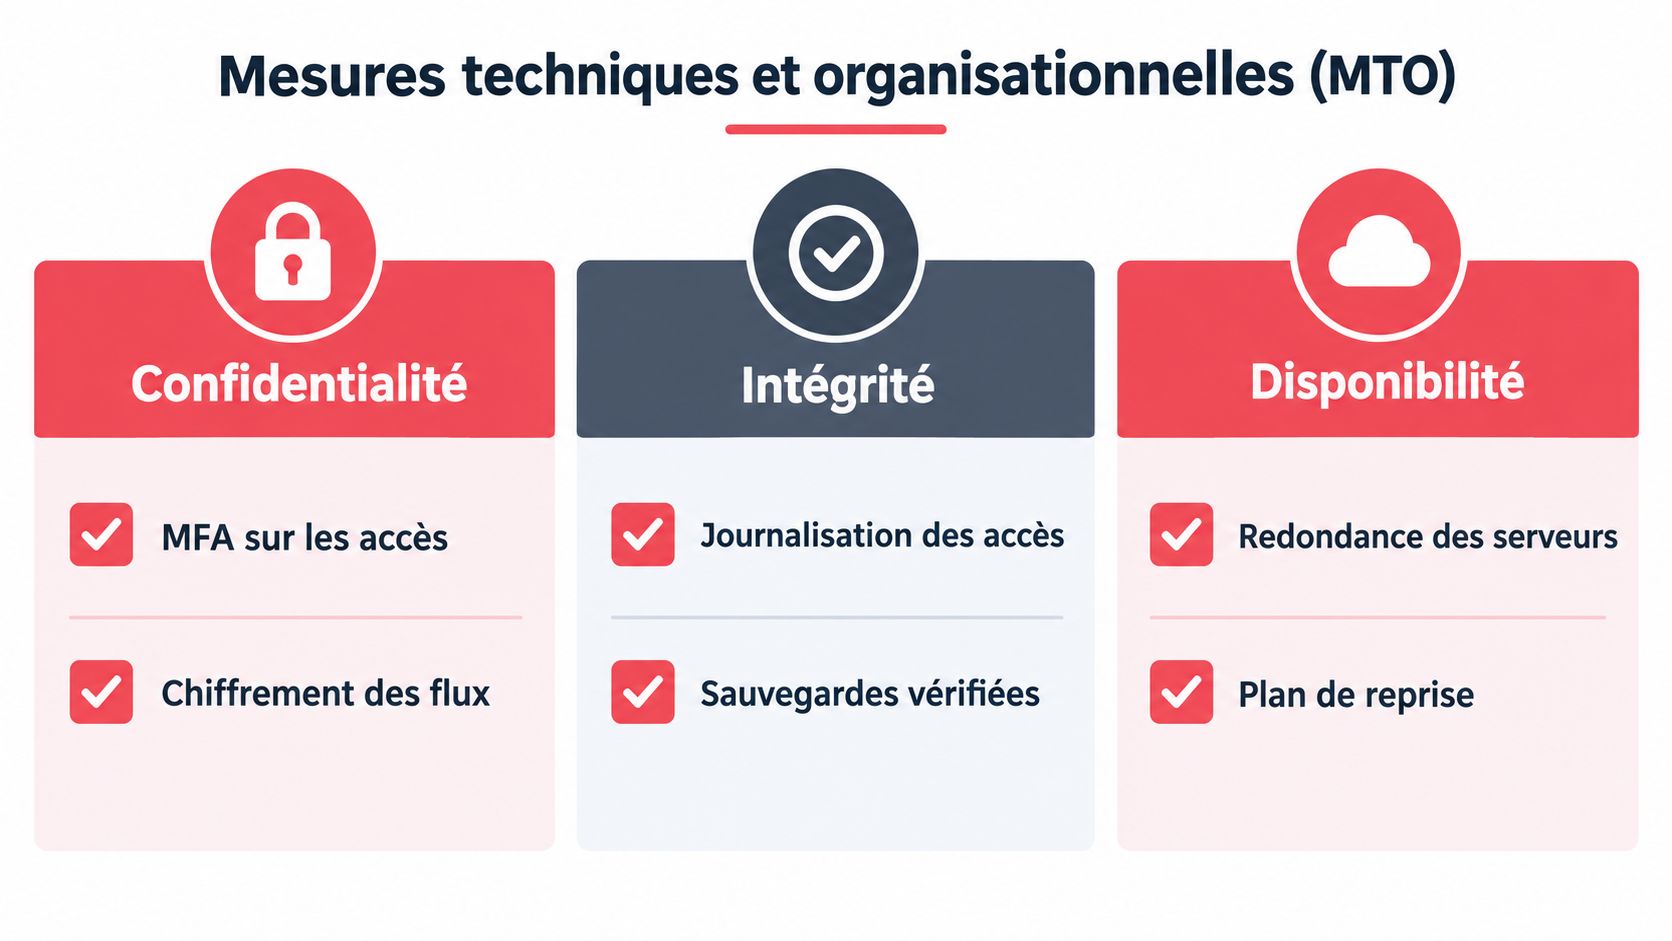
La CNIL organise la sécurité autour de trois propriétés : confidentialité, intégrité et disponibilité. Pour une plateforme de vidéosurveillance, ces propriétés se traduisent par des contrôles visibles dans l'interface, les journaux et les procédures, pas seulement par une promesse inscrite dans une brochure.
Confidentialité
Chaque utilisateur doit avoir un identifiant individuel et s'authentifier avant d'accéder aux images. La CNIL détaille les mesures de sécurité applicables à la vidéoprotection, notamment l'intérêt d'une authentification multifacteur reposant sur au moins deux catégories de facteurs.
Le niveau minimal consiste à supprimer les comptes partagés, remplacer les mots de passe par défaut et distinguer les rôles. Un niveau intermédiaire ajoute le MFA sur les accès distants, la segmentation du réseau et le chiffrement des flux. Un niveau renforcé sépare la gestion des clés, chiffre les sauvegardes et vérifie régulièrement les habilitations.
Intégrité
Une séquence exportée doit rester identifiable et exploitable. Les journaux d'accès et d'export permettent de savoir qui a consulté une vidéo, qui l'a extraite et à quel moment. Selon l'architecture retenue, des mécanismes de scellement, de signature ou d'empreinte peuvent aider à détecter une modification.
Le niveau minimal impose la traçabilité des accès et des exports. Le niveau intermédiaire protège les fichiers exportés et les sauvegardes contre les altérations courantes. Le niveau renforcé ajoute une séparation des responsabilités, une conservation protégée des journaux et des contrôles périodiques de cohérence.
Disponibilité
La disponibilité ne signifie pas conserver toutes les images indéfiniment. Elle signifie pouvoir accéder aux données nécessaires lorsque le système doit répondre à un incident. Des sauvegardes chiffrées, des tests de restauration, une alimentation secourue et un plan de reprise adapté au site répondent à cette exigence.
L'organisation doit aussi former les opérateurs. Une charte précise les usages autorisés, les règles d'export, les interdictions de partage et la conduite à tenir en cas de suspicion de compromission. Le registre des traitements et l'AIPD, lorsqu'elle est requise, doivent correspondre à la configuration réellement déployée.
Pour structurer cette montée en compétence, une formation dédiée aux équipes peut compléter la documentation technique. La formation ne remplace pas les contrôles, mais elle réduit le risque qu'un opérateur contourne une règle par habitude ou urgence.
Hébergement des vidéos en Europe et choix d'un prestataire OVH
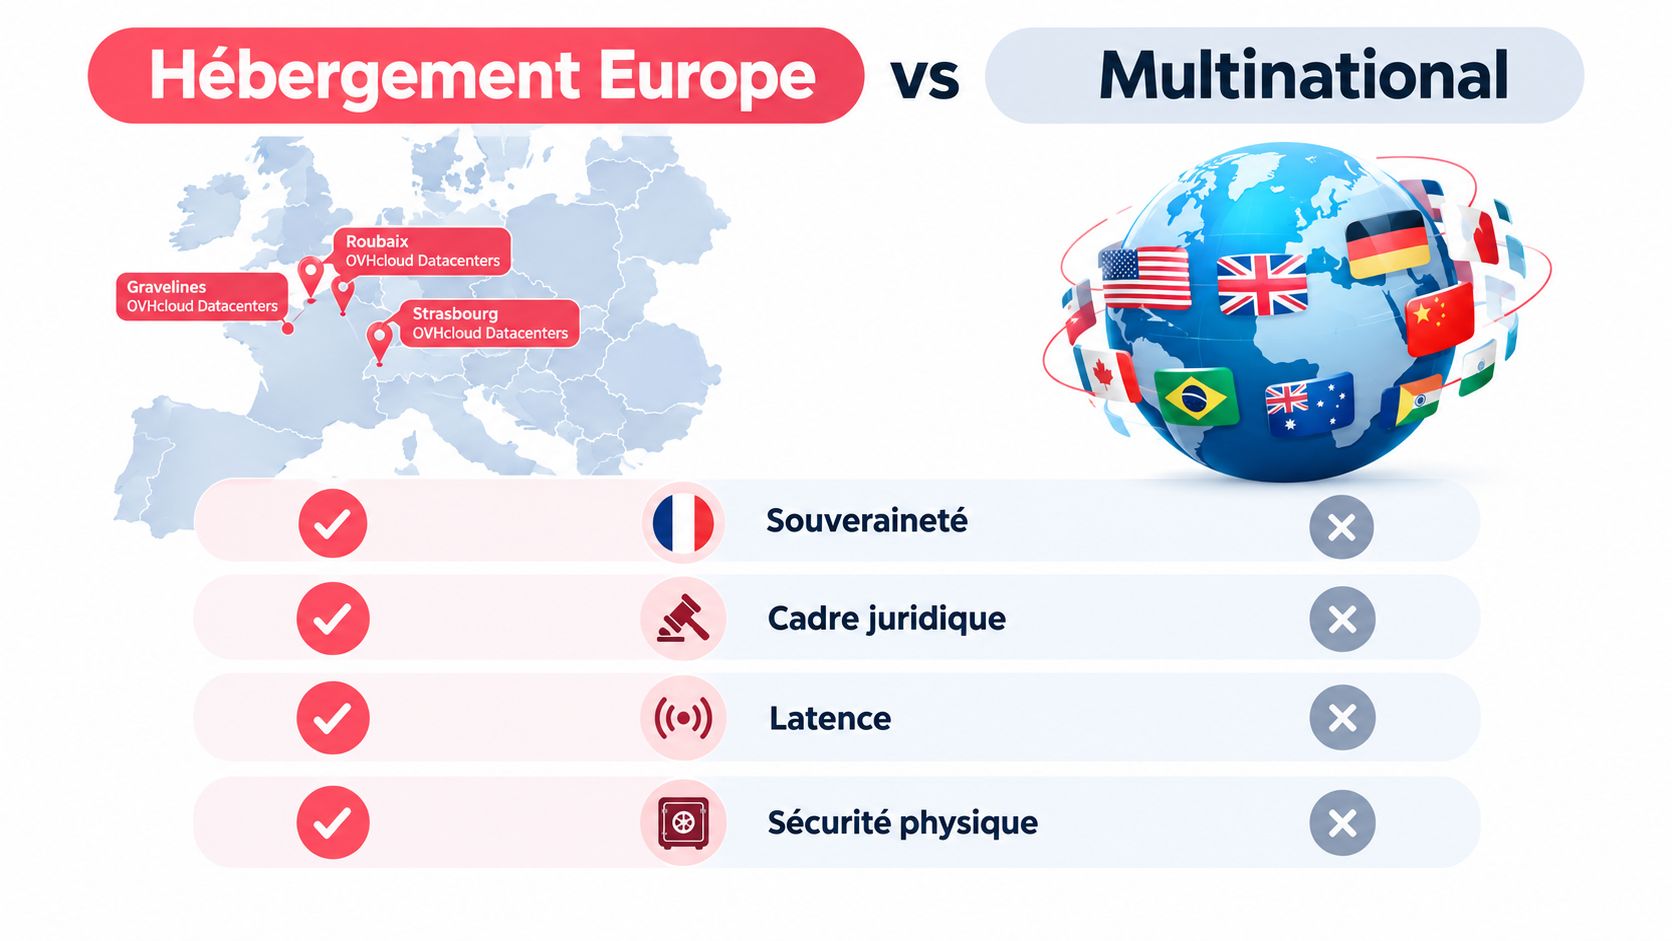
L'hébergement européen peut simplifier l'analyse d'un dispositif, mais il ne suffit pas à garantir la conformité. Il faut vérifier la localisation effective des données, des sauvegardes et des accès d'administration, ainsi que les conditions de sous-traitance.
Un prestataire comme OVHcloud peut être étudié sous plusieurs angles : implantation des centres de données, mesures de sécurité, clauses contractuelles, réversibilité et assistance. Les sites de Strasbourg, Roubaix et Gravelines peuvent être mentionnés dans le dossier uniquement si l'offre choisie confirme réellement la localisation applicable au service souscrit. Une affirmation commerciale générale ne remplace pas une vérification contractuelle.
Les points à comparer
Un hébergement hors de l'Union européenne n'est pas automatiquement interdit. Il impose cependant d'examiner les garanties de transfert, les clauses contractuelles, les éventuelles règles d'entreprise contraignantes, l'accès des autorités étrangères et la capacité à réaliser une analyse du transfert.
Le risque ne porte pas uniquement sur le lieu où repose le serveur. Un support technique situé dans une autre juridiction, une sauvegarde secondaire non documentée ou un compte administrateur détenu par un groupe international peuvent élargir le périmètre d'accès.
| Critère | Hébergement européen à vérifier | Hébergement multinational à encadrer |
|---|---|---|
| Localisation | Région de stockage, sauvegardes et réplications | Juridictions réellement impliquées |
| Contrat | DPA, SLA, audit et réversibilité | Garanties de transfert et accès par des autorités étrangères |
| Sécurité | Journalisation des administrateurs et chiffrement | Même niveau de contrôle sur chaque sous-traitant |
| Exploitation | Latence et support adaptés au site | Dépendance à une chaîne de support plus étendue |
Le choix entre serveur sur site, cloud public mutualisé ou environnement privé dédié dépend de la sensibilité du lieu, des compétences internes, des besoins de continuité et du budget. Dans chaque cas, le responsable doit obtenir une description claire des flux, des sauvegardes et de la suppression en fin de contrat.
Contrats, clauses et responsabilités à formaliser
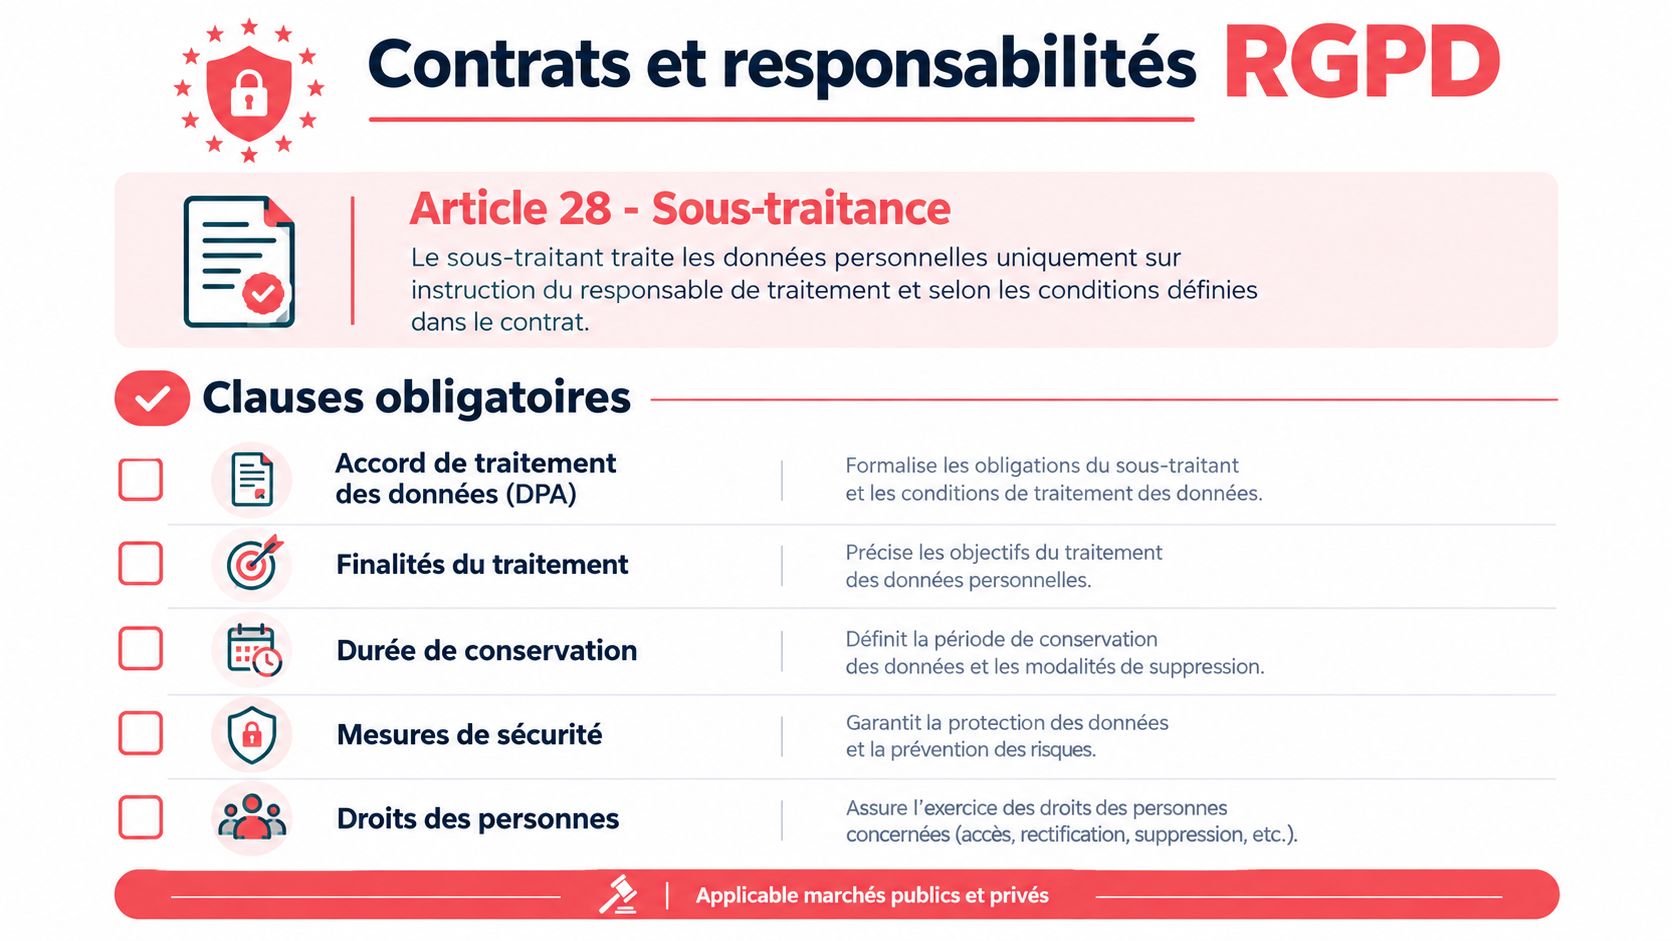
Un dispositif peut être correctement configuré et rester juridiquement fragile si le marché ou le contrat ne répartit pas clairement les tâches. Le dossier doit réunir le contrat principal, l'accord de traitement des données, la politique de sécurité et une matrice des rôles. Cette cohérence permet de vérifier qui décide, qui installe, qui administre et qui répond en cas d'incident.
La liste des clauses à contrôler
- Finalités et instructions : préciser pourquoi les images sont traitées, les opérations autorisées au sous-traitant et celles qui exigent l'accord de l'exploitant.
- Catégories de données et de personnes : décrire les flux vidéo, les personnes filmées, les métadonnées et les fonctions d'analyse activées.
- Durée et suppression : indiquer la rétention courante, le traitement des exports, la restitution et l'effacement en fin de contrat.
- Sécurité : détailler le MFA, les rôles, le chiffrement, la journalisation, les sauvegardes et la gestion des vulnérabilités.
- Sous-traitants ultérieurs : identifier chaque intervenant, les lieux d'hébergement et la procédure d'autorisation ou d'information.
- Incidents et coopération : fixer le délai d'alerte, l'aide à l'analyse, la documentation et les notifications nécessaires.
- Audit et preuves : prévoir l'accès aux informations utiles, aux attestations pertinentes et aux éléments vérifiant les mesures annoncées.
- Réversibilité : définir le format de restitution, l'assistance à la migration et la suppression des copies restantes.
Le DPA doit refléter le fonctionnement réel du NVR, du VMS, du support et de l'hébergement. Par exemple, une clause qui interdit l'accès au flux ne correspond pas à la réalité si le mainteneur conserve un compte permanent. Cette contradiction peut apparaître immédiatement lors d'un audit.
Dans un marché public, le responsable vérifie aussi l'articulation avec les pièces contractuelles, le cahier des charges et les règles de la commande publique. Dans un contrat privé, le droit commun et les engagements de sécurité doivent aboutir au même résultat, une répartition compréhensible et vérifiable entre fournisseur, installateur et exploitant.
Consultez les mentions légales du prestataire pour vérifier ses informations d'identification, notamment les mentions légales de Vizeo. Le dossier final peut aussi réunir le registre actualisé, l'analyse d'impact lorsque nécessaire, les attestations de sécurité pertinentes et la police d'assurance cyber exigée par le marché.
Plan d'action en trois mois pour mettre son déploiement en ordre
Une mise en conformité efficace commence par les écarts qui exposent immédiatement les images. Les comptes partagés, les mots de passe par défaut, les exports non tracés et les fonctions d'analyse activées sans examen préalable doivent être traités avant les améliorations secondaires.
Premier mois pour savoir ce qui existe
Recensez chaque caméra, chaque enregistreur, chaque application mobile, chaque compte et chaque flux distant. Pour chaque équipement, notez la zone filmée, la finalité, le responsable de la décision, la durée configurée, l'emplacement des données et les personnes qui disposent d'un accès.
Désignez formellement l'exploitant responsable du traitement. Comparez ensuite la configuration réelle avec le registre. Une caméra oubliée, une sauvegarde créée par le support ou une fonction d'analyse non mentionnée peut révéler un traitement absent de la documentation.
Deuxième mois pour fermer les accès inutiles
Supprimez les comptes génériques, imposez des identifiants individuels et activez le MFA pour les accès distants. Séparez les rôles d'opérateur, de mainteneur et d'administrateur, puis vérifiez les journaux d'accès et d'export.
Paramétrez l'écrasement automatique des flux courants, protégez les seules séquences utiles et testez la restauration des sauvegardes. Si une fonction d'analyse d'événements est utilisée, documentez son objectif, ses zones, ses règles de déclenchement, ses faux positifs et la validation humaine avant intervention.
Troisième mois pour formaliser et faire vivre
Finalisez le DPA, la matrice des responsabilités, la politique d'habilitation et la procédure d'incident. Vérifiez l'information des personnes, mettez à jour le registre et réalisez l'AIPD lorsque la surveillance systématique à grande échelle d'une zone accessible au public ou un autre facteur de risque le justifie.
La CNIL a reçu 17 772 plaintes en 2024, traité 15 639 plaintes et été informée de 5 629 violations de données personnelles, soit une progression de 20 % par rapport à 2023. Elle a également rendu 331 mesures correctrices, dont 87 sanctions, pour un montant total d'amendes supérieur à 55 millions d'euros, selon son rapport annuel 2024. Ces chiffres montrent pourquoi un registre et une procédure d'incident doivent rester opérationnels, et pas seulement archivés.
Mesurez ensuite la maturité à chaque trimestre avec un indicateur simple : pourcentage de caméras recensées, comptes nominatifs actifs, exports journalisés, sauvegardes restaurées avec succès et traitements documentés. Un indicateur imparfait mais suivi vaut mieux qu'une conformité déclarée une fois puis oubliée.
Vizeo accompagne les collectivités et les professionnels dans l'étude, le paramétrage et la mise en service de solutions de vidéoprotection, avec des équipements, des logiciels, un hébergement européen et des formations techniques. Pour examiner votre architecture, vos durées de conservation et vos responsabilités contractuelles, contactez Vizeo via Vizeo et demandez un échange adapté à votre site.